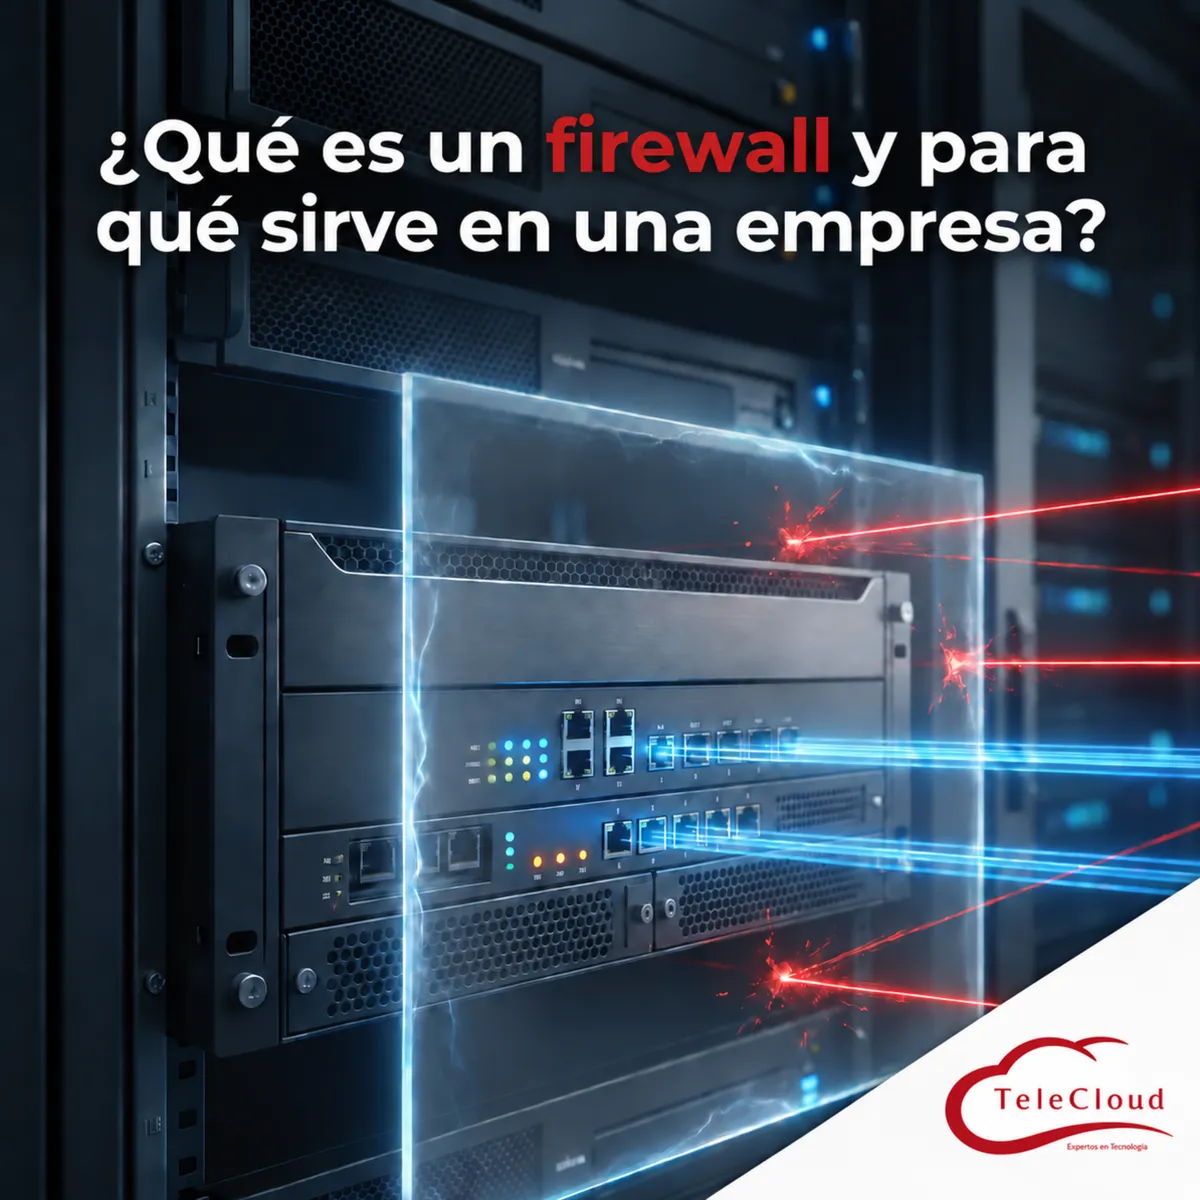
¿Qué es un firewall y para qué sirve en una empresa?
Un firewall filtra el tráfico de tu red, permite las conexiones legítimas y bloquea las que representan una amenaza. Te explicamos cómo funciona el filtrado de paquetes, por qué un router doméstico no protege una operación industrial y qué evaluamos antes de recomendar un equipo.
Un lunes por la mañana, el equipo de sistemas de una planta manufacturera en el Bajío descubre que la red interna quedó cifrada durante el fin de semana. Los servidores de producción no responden, las órdenes de compra almacenadas en el sistema administrativo son inaccesibles y la línea de ensamble se detiene por completo. El ataque entró por un puerto abierto que nadie había cerrado, sin que ningún dispositivo perimetral filtrara el tráfico sospechoso antes de que llegara a los servidores internos. Cuarenta y ocho horas después la planta sigue parada, el cliente principal amenaza con cancelar el contrato de suministro y el costo del paro ya supera el millón de pesos entre producción perdida, horas extra del equipo técnico y la negociación con el cliente afectado.
Un firewall es el sistema que filtra el tráfico de tu red, permite las conexiones legítimas y bloquea las que representan una amenaza. Es la primera barrera de defensa perimetral entre tu infraestructura y el resto de internet.
El punto ciego que deja entrar cualquier ataque: la red sin filtrado
En la mayoría de las empresas que apenas están organizando su área de sistemas, la conexión a internet llega directamente del proveedor de servicio al switch principal, sin ningún dispositivo que revise qué entra y qué sale de tu red. Cualquier computadora conectada puede recibir tráfico desde cualquier origen en el mundo, y cualquier dispositivo infectado dentro de tus instalaciones puede comunicarse libremente hacia afuera sin que nadie lo note.
Un firewall es el dispositivo o software que se coloca en ese punto de entrada y aplica un conjunto de reglas sobre el tráfico de tu red. Revisa el origen, el destino, el puerto y el protocolo de cada conexión, y decide si la permite o la bloquea según las políticas que configuramos para tu operación. Funciona como el filtro perimetral entre tu red interna y el resto de internet.
La consecuencia técnica de no tener este filtro es directa. Un atacante que escanea rangos de direcciones IP en busca de puertos abiertos encuentra tu red exactamente igual que la de cualquier otra empresa sin protección, y en cuanto identifica un servicio expuesto (un servidor de correo mal configurado, un puerto de escritorio remoto sin restricción) obtiene una puerta directa hacia tus sistemas internos. En una operación industrial esto significa acceso potencial a los equipos que controlan la producción, no solo a las computadoras de oficina.
Cómo funciona el filtrado de paquetes en la frontera de tu red
El mecanismo central de un firewall es la inspección de paquetes. Cada vez que un dispositivo de tu red envía o recibe información, esa información viaja dividida en paquetes que incluyen una dirección de origen, una dirección de destino y un puerto asociado al tipo de servicio, como navegación web, correo o transferencia de archivos. El firewall revisa esos encabezados contra una tabla de reglas y decide en milisegundos si el paquete continúa su camino o se descarta.
Los firewalls con inspección de estado, que son el estándar mínimo aceptable hoy, además recuerdan el contexto de cada conexión. Si tu equipo inició una consulta hacia un sitio externo, el firewall reconoce la respuesta que regresa como parte de esa misma conversación y la deja pasar. Si en cambio llega tráfico desde afuera que no corresponde a ninguna conexión iniciada desde dentro, lo bloquea de forma automática. Esta lógica evita que un atacante externo pueda iniciar conexiones directas hacia tus servidores sin que exista una razón legítima para ello.
Por qué un router doméstico no protege una operación con datos sensibles
Un error frecuente en empresas medianas es asumir que el router que entrega el proveedor de internet ya cumple la función de un firewall empresarial. Ese equipo suele traer un filtrado básico pensado para uso doméstico, sin capacidad de crear políticas diferenciadas por departamento, sin registro detallado de eventos y sin actualización constante contra amenazas nuevas.
En un hospital, un banco, una planta manufacturera o una universidad, la superficie de ataque es mucho mayor que en una casa. Hay sistemas de nómina, expedientes de pacientes, bases de datos financieras y controladores industriales conectados a la misma red, y cada uno representa un objetivo distinto para un atacante. Un firewall empresarial permite definir qué tráfico puede moverse entre esos segmentos y cuál queda completamente bloqueado, algo que un router doméstico no ofrece.
Un firewall de nivel empresarial también mantiene un registro de cada conexión que intenta entrar o salir de tu red, lo que te permite identificar un intento de intrusión antes de que se convierta en una brecha real. Sin ese registro, la primera señal de un ataque suele ser el sistema ya comprometido, y para entonces la ventana para contenerlo a tiempo ya se cerró.
La diferencia entre control de acceso básico y políticas de firewall empresarial
Un control de acceso básico permite o bloquea el tráfico según reglas generales, casi siempre por dirección IP o por puerto. Una política de firewall empresarial va más allá: combina reglas por usuario, por aplicación, por horario y por destino geográfico, y se actualiza de forma continua contra bases de datos de amenazas conocidas.
En TeleCloud configuramos estas políticas junto con el equipo de sistemas de cada cliente, de manera que las reglas reflejen cómo opera realmente tu negocio. Un banco necesita restringir el acceso a los sistemas de transacciones a un grupo reducido de estaciones autorizadas. Una planta necesita aislar la red de sus controladores lógicos programables de la red administrativa. Un hospital necesita separar los equipos de diagnóstico conectados a internet del resto de la infraestructura clínica. Ninguna de estas configuraciones existe en un equipo de filtrado genérico.
Los tres escenarios que un firewall bien configurado evita en tu planta
El primer escenario es el acceso no autorizado desde el exterior: un atacante identifica un puerto abierto y lo usa como punto de entrada hacia tus servidores internos. El firewall corta esta ruta al bloquear por defecto cualquier conexión entrante que no corresponda a un servicio explícitamente autorizado.
El segundo escenario es la propagación interna de un ataque que ya logró entrar, por ejemplo a través de un correo con archivo malicioso abierto en una sola computadora. Sin segmentación de red, ese equipo infectado puede intentar comunicarse con todos los demás dispositivos de tu red y expandir el daño en minutos. Con la red dividida en segmentos y reglas de firewall entre ellos, el equipo comprometido queda aislado y el resto de tu operación sigue funcionando mientras el equipo técnico contiene el incidente.
El tercer escenario es la fuga de información hacia afuera. Un dispositivo infectado que ya está dentro de tu red muchas veces necesita comunicarse con un servidor externo para enviar los datos robados o recibir instrucciones. Un firewall con inspección de tráfico saliente detecta estas conexiones inusuales y las bloquea, incluso cuando el ataque ya superó la primera línea de defensa.
Segmentación de red: por qué separar producción, administración y visitantes salva tu operación
La segmentación consiste en dividir tu red en zonas independientes, cada una con su propio conjunto de reglas de firewall. La red de producción, donde viven los controladores de máquina y los sistemas de manufactura, queda separada de la red administrativa donde trabaja tu personal de oficina, y ambas quedan separadas de la red de invitados que usan proveedores o visitantes.
Esta separación cumple una función muy concreta. Si un dispositivo personal conectado a la red de invitados llega infectado, el firewall impide que ese tráfico alcance tus sistemas de producción o tus servidores administrativos. La amenaza queda contenida en un segmento sin valor operativo crítico, en lugar de tener acceso libre a toda tu infraestructura desde el primer momento.
El firewall que instalaste hace diez años ya no detiene las amenazas de hoy
Muchas empresas medianas siguen operando con un firewall instalado hace más de una década, configurado una sola vez y sin revisión posterior. Ese equipo sigue encendido y aparentemente funcional, pero las amenazas evolucionaron mientras las reglas configuradas en él se quedaron congeladas en el tiempo.
Los firewalls de próxima generación, conocidos como NGFW, agregan capas que un firewall tradicional no tiene: inspección profunda del contenido de cada paquete, identificación de la aplicación específica que genera el tráfico y protección integrada contra intrusiones conocidas. En TeleCloud trabajamos con tecnología Fortinet y Cisco para desplegar estas capacidades según el tamaño y el sector de cada cliente, desde una sucursal bancaria hasta una planta con múltiples líneas de producción.
Postergar la revisión de tu firewall tiene un costo directo. Cada mes que pasa sin actualizar las reglas y las firmas de amenazas amplía la ventana de exposición de tu red frente a técnicas de ataque que no existían cuando se configuró el equipo originalmente.
Qué evaluamos en TeleCloud antes de recomendar un firewall para tu operación
Antes de proponer un equipo o una configuración, revisamos el número de usuarios y dispositivos conectados a tu red, los sistemas críticos que dependen de esa conexión y el tipo de información que manejas todos los días. Una empresa de manufactura con controladores industriales conectados requiere reglas distintas a las de un hotel con redes de huéspedes y redes administrativas separadas, y ambas son distintas a las de una institución educativa con cientos de dispositivos personales conectándose a diario.
Con más de veinte años de experiencia en infraestructura de telecomunicaciones y certificaciones Cisco, Fortinet, Avaya y Huawei, diseñamos la política de firewall a partir de cómo opera realmente tu negocio, no a partir de una plantilla genérica aplicada por igual a cualquier cliente.
Preguntas frecuentes
¿Un firewall reemplaza al antivirus de mis equipos?
El firewall filtra el tráfico de tu red antes de que llegue a tus dispositivos, y el antivirus protege cada equipo de forma individual contra archivos maliciosos que ya llegaron a él. Ambas herramientas cumplen funciones distintas y trabajan mejor cuando se implementan juntas dentro de tu estrategia de seguridad.
¿Qué pasa si mi empresa ya tiene un firewall pero nunca se ha revisado su configuración?
Un firewall sin revisión periódica pierde efectividad con el tiempo, porque las reglas configuradas originalmente no contemplan las amenazas ni los servicios que usas hoy. Te recomendamos una auditoría de configuración al menos una vez al año, y de inmediato después de cualquier cambio importante en tu infraestructura.
¿Cuánto tiempo toma implementar un firewall empresarial en mi operación?
El tiempo depende del tamaño de tu red y del número de sistemas que necesitan reglas específicas. Una implementación estándar para una empresa mediana toma entre una y tres semanas, desde el diagnóstico inicial hasta la configuración final y las pruebas de funcionamiento.
¿Necesitas un diagnóstico de red?
El equipo de TeleCloud evalúa tu infraestructura actual y propone soluciones adaptadas a tu operación industrial.
Agendar diagnóstico gratuito